
Článek
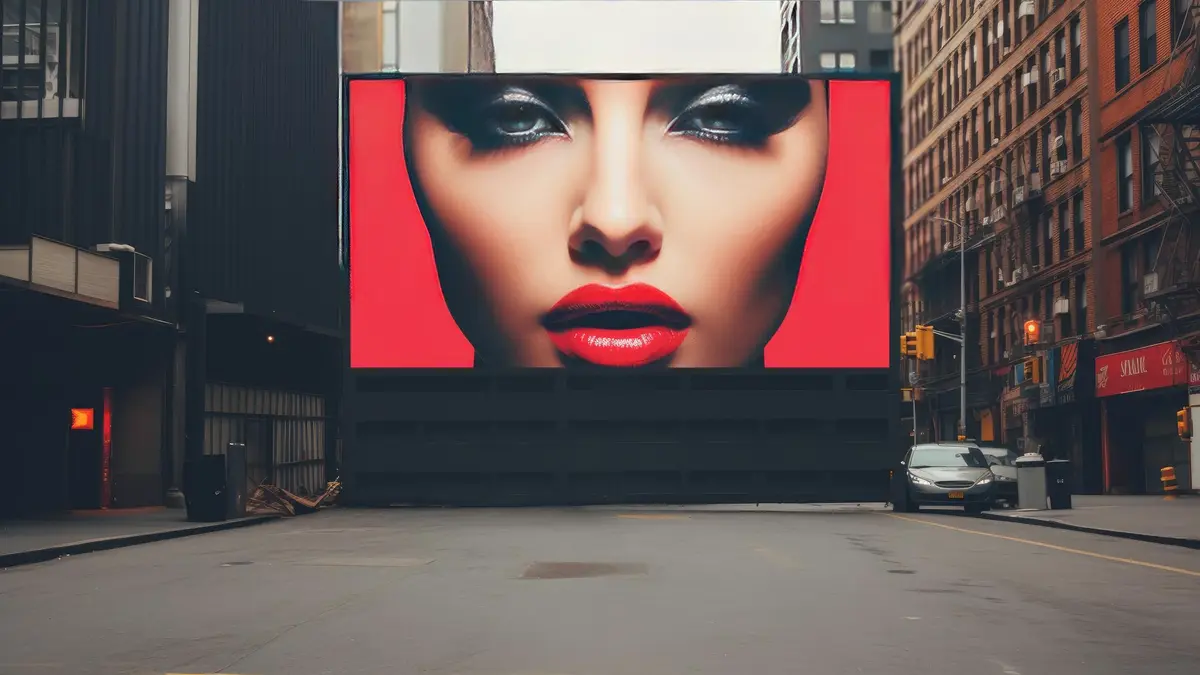
Digitální billboardy podél jedné z nejrušnějších egyptských silnic zůstávaly vypnuté ještě den poté, co se na obří reklamní obrazovce objevilo pornografické video. Neobvyklý incident z 29. října 2026 totiž nebyl pouze dílem někoho, kdo si chtěl vystřelit z řidičů. Egyptské úřady potvrdily hackerský útok na systém mezinárodního dodavatele reklamního obsahu, jehož následky se projevily také v několika dalších zemích.
Všechno začalo na silničním tahu 26 July Corridor v Gíze nedaleko Káhiry. Obrazovka umístěná nad vozovkou přestala zobrazovat běžné reklamní sdělení a místo toho spustila pornografické záběry. Situaci zachytili kolemjdoucí a řidiči na mobilní telefony. Nahrávky následně zaplavily sociální sítě.
Zařízení patří do reklamní sítě společnosti Arabian United, která potvrdila neoprávněný zásah do své obrazovky. Provozovatel ji odstavil a začal spolupracovat s vyšetřovateli. Jenže tím problémy neskončily.
Egyptský zpravodajský portál Masrawy ještě v pátek 30. října zdokumentoval vypnuté elektronické billboardy podél stejné komunikace. Bezprostřední následky útoku tak pokračovaly i následující den. Pro reklamní společnosti znamená podobné přerušení provozu také nemožnost zobrazovat nasmlouvané kampaně, přestože konkrétní finanční škody zatím nikdo nevyčíslil.
Egypt
Hackeři prý našli tisíce zranitelných zařízení během dvou hodin
K incidentu se přihlásila hackerská skupina Leakers$, která prostřednictvím svého telegramového kanálu zveřejnila informace o útoku. Její zástupce následně poskytl rozhovor serveru The Cairo Report. Podle jeho tvrzení hackeři původně nehledali konkrétní billboard ani neplánovali útok zaměřený výhradně na Egypt.
Namísto toho měli pomocí automatizovaného skenování vyhledávat systémy připojené k internetu, které slouží ke správě digitálních reklamních obrazovek. Během přibližně dvou hodin údajně objevili tisíce dostupných instalací. Přístup měli získat k systémům v několika státech včetně Brazílie, Malajsie, Iráku a Číny.
Tato čísla však pocházejí přímo od útočníků. Nezávislé potvrzení počtu nalezených systémů ani rozsahu jejich skutečného napadení zatím neexistuje. Je také důležité rozlišovat mezi zařízením dostupným z internetu a zařízením, které lze bez oprávnění skutečně ovládat.
Hackeři tvrdí, že využili bezpečnostní chybu v softwaru pro distribuci obsahu na LED obrazovky. Nepředložili ale technické informace, které by umožnily přesně určit zneužitou zranitelnost. Zda šlo o programátorskou chybu, nedostatečné ověřování přístupu nebo nesprávnou konfiguraci systému, proto zůstává otevřené.
Zajímavé je také vyjádření egyptského ministerstva vnitra. To označilo za napadený systém webové prostředí nejmenované mezinárodní společnosti, přes kterou provozovatelé zajišťovali elektronické zobrazování reklam. Podle úřadů se nevhodné záběry objevily na obrazovkách v několika zemích současně.
Takový průběh naznačuje, že útočníci nemuseli jednotlivé billboardy napadat samostatně. Mohli zasáhnout některou část infrastruktury zajišťující společnou distribuci obsahu. Přesnou technickou příčinu však dosavadní informace neumožňují potvrdit.
Digitální reklama má problém, který na první pohled není vidět
Celý případ upozorňuje na důležitou vlastnost moderních reklamních sítí. Velké digitální billboardy už dávno nefungují jako samostatné obrazovky, do kterých někdo ručně nahrává reklamy. Provozovatelé používají systémy vzdálené správy, ve kterých nastavují obsah, čas vysílání a rozdělení jednotlivých kampaní.
Z pohledu reklamního byznysu je to praktické. Jediná platforma dokáže řídit rozsáhlou síť zařízení rozmístěných v různých městech nebo státech. Jenže stejná centralizace se může stát bezpečnostní slabinou. Pokud útočník získá neoprávněný přístup k důležité části takového systému, může ovlivnit více obrazovek, než kdyby napadl pouze jedno zařízení.
Následky navíc nemusejí končit zveřejněním nevhodného videa. Představit si lze například podvodné reklamy, falešná bezpečnostní upozornění nebo manipulaci s informacemi zobrazovanými na veřejných místech. V případě obrazovek umístěných nad frekventovanými komunikacemi přistupuje také riziko rozptylování řidičů.
Zabezpečení podobných sítí proto nemůže spočívat pouze v ochraně samotného billboardu. Podstatné je zejména to, kdo smí měnit zobrazovaný obsah, jak systém ověřuje jeho totožnost a zda mají jednotliví zákazníci a zařízení oddělená přístupová oprávnění. Významnou roli hrají také bezpečnostní aktualizace, sledování podezřelých zásahů a možnost rychlého odpojení napadené části infrastruktury.
V egyptském případě zůstává nezodpovězená ještě jedna otázka. Není jasné, zda bezpečnostní problém vznikl přímo u provozovatele billboardu, nebo v systému externí společnosti, která mu dodávala reklamní obsah. Ministerstvo vnitra sice popsalo napadení zahraničního dodavatele, jeho identitu ani konkrétní zranitelnost však nezveřejnilo.
Samotní útočníci tvrdí, že jim nešlo o finanční vydírání, ale o upozornění na slabé zabezpečení veřejně dostupné infrastruktury. Jejich skutečné motivy však nelze ověřit pouze na základě vlastního prohlášení.
Egyptské úřady již oznámily zahájení právních kroků. Případ přitom nemusí být posledním podobným incidentem. Dokud nebude známo, který software útočníci zneužili a jakým způsobem získali přístup k vysílanému obsahu, nelze spolehlivě posoudit ani to, kolik dalších digitálních billboardů používá stejně zranitelné řešení.
Zdroj: The Cairo Report, 29. 10. 2026: https://www.cairoreport.org/p/egypt-brazil-iraq-billboard-hack